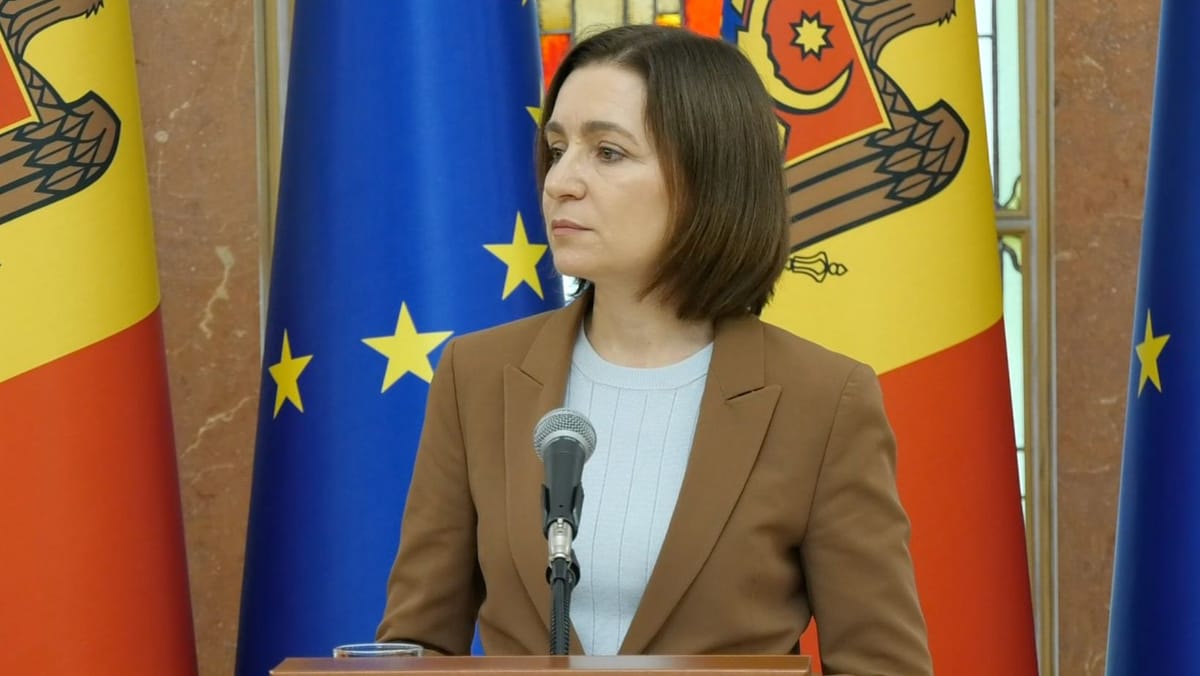
Atacul cibernetic a afectat circa 450.000 de moldoveni. Maia Sandu recunoaște probleme grave în sistemele statului
Datele personale a aproximativ 450.000 de cetățeni ai Republicii Moldova au fost accesate în urma atacului cibernetic asupra sistemelor guvernamentale din luna octombrie, și nu 750.000 precum s-a anunțat anterior. Cifra a fost anunțată vineri, 6 noiembrie, de președinta Maia Sandu, după ședința Consiliului Național de Securitate (CNS). Șefa statului a recunoscut că atacul a scos la iveală probleme serioase în securitatea platformelor digitale, dar și în modul în care instituțiile au reacționat și au informat populația. Un grup de lucru condus de premierul Vasile Tofan va pregăti măsuri pentru remedierea deficiențelor.
Maia Sandu a explicat că atacul a afectat infrastructura administrată de Agenția de Guvernare Electronică (AGE). Principala vulnerabilitate a fost modul în care sistemele permiteau accesul la datele cetățenilor: era verificată aplicația care solicita informațiile, dar nu și identitatea persoanei care le cerea sau dreptul acesteia de a le accesa. Din această cauză, o singură aplicație cu probleme de securitate a permis accesarea registrelor a cel puțin zece instituții publice. Atacatorii au folosit numere de identificare personală (IDNP) pentru a obține informații, pe care ulterior le-au utilizat pentru a extrage date suplimentare.
„Cauza de fond a fost una structurală și de guvernanță, în care sistemele verificau doar aplicația care cere date, nu și identitatea utilizatorului sau dreptul lui de a accesa datele. Astfel, o singură aplicație cu acces defect a deschis registrele a cel puțin zece instituții. Atacatorul, având un set de IDNP-uri, a intrat în sistem și a extras date pe care ulterior le-a folosit pentru a pătrunde mai departe și a extrage dosare complete”, a declarat președinta.
Potrivit informațiilor prezentate la CNS, atacul a început în seara zilei de 19 octombrie, când au fost înregistrate solicitări automate provenite de la peste 638 de adrese IP, folosite pentru a ascunde sursa reală. Cea mai intensă zi a fost 20 octombrie, când sistemele au înregistrat aproximativ un milion de solicitări, de 30 de ori mai mult decât în mod obișnuit. În aceeași zi, au fost extrase peste 260.000 de înregistrări cu informații despre rudele unor cetățeni.
Pe 21 octombrie, AGE a reușit să oprească extragerea acestei categorii de date. Blocarea atacatorilor a început pe 23 octombrie, iar până pe 24 octombrie toate atacurile identificate au fost oprite. Tentativele au continuat, însă au fost blocate de instituțiile responsabile. Președinta a anunțat că, în urma ultimelor verificări, numărul persoanelor ale căror date au fost accesate este de aproximativ 450.000, mai mic decât cifrele prezentate anterior. Cetățenii afectați urmează să fie notificați individual de AGE.
Maia Sandu a criticat și modul în care autoritățile au gestionat incidentul. Potrivit șefei statului, problema a fost identificată cu întârziere, iar instituțiile nu au reușit să ofere suficient de repede informații clare populației.
„Comunicarea instituțiilor statului despre incident a fost întârziată și nu a răspuns tuturor îngrijorărilor oamenilor. Lipsa unui protocol de comunicare pentru asemenea situații a dus la ezitări în roluri și reacții”, a spus președinta.
Sistemele învechite vor trebui modernizate sau înlocuite
În urma investigațiilor, autoritățile au constatat că unele sisteme guvernamentale au probleme de proiectare și nu mai corespund cerințelor actuale de securitate. Maia Sandu consideră că statul trebuie să stabilească reguli clare privind durata de utilizare a platformelor digitale și responsabilitatea celor care le dezvoltă și le administrează.
„A fost o problemă serioasă de arhitectura sistemului. Deci a fost o eroare. Sistemul este vechi și asta tot trebuie să spunem. Trebuie să avem și data expirării sistemelor, pentru că ne bucurăm atunci când lansăm un sistem nou, dar uneori instituțiile uită să stabilească care este termenul de exploatare și data expirării (...) Am vorbit despre nevoia de a reforma sistemul de achiziții în domeniul tehnologiilor informaționale. Avem nevoie de parteneri în care Republica Moldova are încredere și pentru asta trebuie să intervenim inclusiv în legislație și să putem să responsabilizăm furnizorii, cei care creează aceste sisteme”, a declarat Maia Sandu.
Printre măsurile discutate la CNS se numără verificarea periodică a securității tuturor serviciilor digitale, limitarea accesului la date fără autentificare, monitorizarea permanentă a activităților suspecte și utilizarea inteligenței artificiale pentru identificarea vulnerabilităților. De asemenea, Guvernul urmează să propună o delimitare mai clară a responsabilităților între instituțiile implicate în securitatea cibernetică, după ce investigațiile au arătat că lipsa unei coordonări eficiente a întârziat reacția la atac.
„În primul rând, problema a fost depistată cu întârziere, iar atunci când a fost depistată, răspunsul instituțiilor nu a fost suficient de coordonat. Aici Guvernul și-a asumat să vină cu o propunere pentru a delimita rolurile între instituții, așa încât să se evite suprapunerile în mandate și, în același timp, să se asigure o conlucrare interinstituțională rapidă și eficientă”, a explicat președinta.
Maia Sandu a anunțat că va fi creat un grup de lucru sub conducerea premierului Vasile Tofan, care va elabora soluții pentru problemele identificate. Consiliul Național de Securitate se va reuni din nou peste trei luni, pentru a evalua progresele înregistrate.
Șefa statului a avertizat că dezvoltarea rapidă a inteligenței artificiale face atacurile cibernetice mai ușor de organizat și mai greu de depistat, motiv pentru care instituțiile trebuie să investească în sisteme moderne de protecție.
Amintim că atacul cibernetic asupra sistemelor guvernamentale a fost confirmat la sfârșitul lunii octombrie, când autoritățile au anunțat extragerea unor informații asociate cu aproximativ 750.000 de IDNP-uri. Cifra nu reprezenta însă numărul confirmat al persoanelor afectate. Ulterior, AGE a început restabilirea treptată a serviciilor publice digitale, după ce mai multe platforme au fost oprite preventiv pentru verificări de securitate. Pe 5 noiembrie, 68 dintre cele 82 de servicii afectate de suspendări fuseseră repornite, în timp ce alte 14 rămâneau temporar indisponibile.
- Datele personale a sute de mii de moldoveni, în vizorul hackerilor. Ce informații ar fi putut fi furate
- Serghei Diaconu, despre atacul cibernetic: Riscurile pentru cetățeni sunt mici, dar cresc dacă divulgă informații
- Atacurile cibernetice din R. Moldova ar putea avea legături cu state străine. Ce spune premierul despre datele furate
- Directoarea Agenției de Guvernare Electronică se retrage temporar, după atacurile cibernetice. Anunțul premierului
- Atacul cibernetic asupra sistemelor statului, descoperit după sesizarea unui cetățean. AGE a apelat la Orange Moldova
- Datele moldovenilor, furate inclusiv din țări exotice: Carp anunță un audit, opoziția cere o comisie de anchetă
Știri recomandate
Sandu comentează interdicția pentru Krasnoselski și avertizează asupra unor noi încercări de destabilizare din partea Rusiei
Tatiana Oboroc, demisă din funcția de șefă a cabinetului lui Ion Ceban: „Ceea ce am anticipat s-a întâmplat”