Datele moldovenilor, furate inclusiv din țări exotice: Carp anunță un audit, opoziția cere o comisie de anchetă
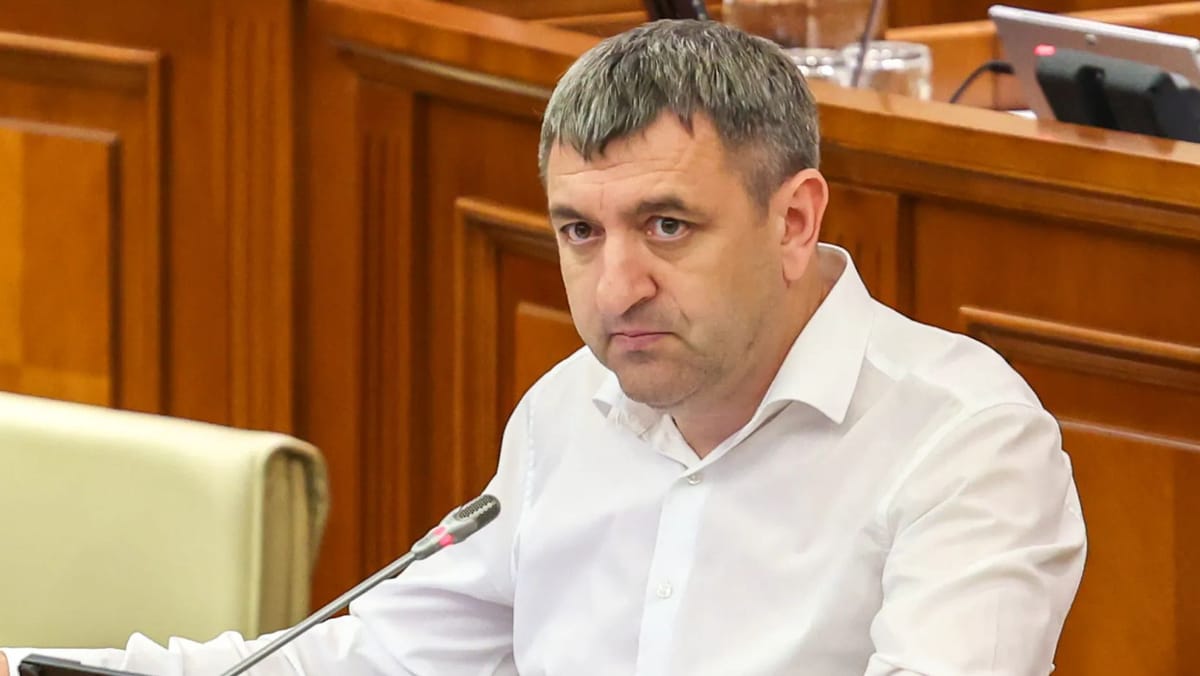
Instituțiile statului nu au reacționat atunci când numărul accesărilor din sistemele informaționale a depășit de câteva zeci de ori nivelul obișnuit, iar explicațiile prezentate la audierile parlamentare nu au lămurit de ce această activitate a trecut neobservată. Președintele Comisiei parlamentare pentru securitate națională, apărare și ordine publică, Lilian Carp, a declarat, după ședința desfășurată cu ușile închise, că ancheta trebuie să stabilească atât cine a organizat atacul cibernetic, cât și cine se face responsabil pentru lipsa unei reacții la semnalele care ar fi trebuit să alerteze autoritățile.
Carp a precizat că atacul a fost efectuat din afara Republicii Moldova, însă autorii și comanditarul nu au fost deocamdată identificați. Totodată, deputatul a făcut o distincție între cele aproximativ 750.000 de accesări sau seturi de date accesate și numărul persoanelor vizate. Potrivit lui, numărul persoanelor ale căror date au fost accesate este mai mic de jumătate din această cifră, iar amploarea exactă urmează să fie stabilită printr-un audit.
Una dintre principalele probleme discutate în cadrul audierilor a fost incapacitatea instituțiilor de a identifica la timp activitatea neobișnuită. Carp a spus că deputații au cerut explicații despre lipsa unei reacții în condițiile în care volumul accesărilor crescuse considerabil.
„Noi nu am primit răspuns. Instituțiile nu au reacționat atunci când au văzut un număr de accesări mai mare decât este specific într-o perioadă, în unele zile un număr care depășește de câteva zeci de ori”, a declarat Lilian Carp.
Potrivit parlamentarului, reprezentanții instituțiilor au explicat că accesările au avut loc inclusiv noaptea sau dimineața și au invocat existența unor platforme care fac schimb de date. Aceste explicații nu au înlăturat însă întrebările deputaților privind modul în care sunt monitorizate sistemele și identificate eventualele incidente.
Carp a subliniat că verificările trebuie să vizeze și responsabilitatea celor care aveau obligația să observe și să examineze creșterea neobișnuită a activității.
„Ceea ce urmează să identifice organele de drept este nu doar cine a făcut atacul cibernetic, dar și cine se face vinovat de faptul că nu a reacționat atunci când numărul de accesări era atât de mare încât trebuia să atragă atenția reprezentanților instituțiilor de drept”, a afirmat președintele comisiei.
În privința originii atacului, Carp a anunțat că sunt cunoscute conturi și adrese IP folosite pentru accesări. Aceste informații indică o activitate din afara țării, dar nu sunt suficiente pentru a stabili identitatea persoanelor implicate.
„La etapa actuală, se cunosc conturile și IP-urile de pe care au fost făcute [accesările], dar acest lucru încă nu permite identificarea atacatorilor în sine”, a declarat deputatul.
El a menționat că unele adrese IP au fost identificate în țări pe care le-a descris drept „mai exotice”. Anchetatorii trebuie să stabilească cine a procurat sau a utilizat infrastructura respectivă, pentru a putea ajunge la persoana care a comandat atacul. Carp nu a numit statele și nici nu a atribuit public responsabilitatea unei anumite țări sau grupări.
O altă parte a declarațiilor a vizat numărul persoanelor afectate. Președintele comisiei a insistat că cifra de aproximativ 750.000 nu trebuie interpretată automat drept numărul cetățenilor ale căror date au fost accesate, deoarece aceeași persoană poate apărea în mai multe accesări, pe platforme diferite.
„Asta nu înseamnă că au fost accesate 750.000 de persoane, pentru că numărul de seturi sau de accesări nu corespunde și cu numărul de persoane. O persoană poate fi accesată de mai multe ori, pe diferite platforme”, a explicat Carp.
Potrivit lui, datele disponibile în acest moment arată că numărul persoanelor vizate este considerabil mai mic. Deputatul nu a prezentat însă o cifră exactă, precizând că aceasta trebuie confirmată prin verificări.
„Numărul este mai puțin de jumătate decât numărul de accesări, asta putem să vă spunem astăzi cu certitudine. Noi vorbim de numărul de accesări și nu de numărul de persoane ale căror date au fost accesate”, a subliniat parlamentarul.
Carp a anunțat că Guvernul urmează să contracteze o companie de audit, care să stabilească inclusiv numărul exact al persoanelor afectate. Potrivit termenului prezentat de deputat, rezultatele ar urma să fie disponibile în decurs de 15 zile de la contractarea companiei.
După ședința comisiei, și reprezentanții altor formațiuni parlamentare au criticat felul în care instituțiile au gestionat incidentul și au cerut clarificarea responsabilităților.
Deputatul Ion Chicu a declarat că atacul a scos la iveală deficiențe grave de comunicare și securitate între instituțiile statului. Potrivit acestuia, timp de patru zile lucrătoare, autoritățile nu ar fi observat volumul neobișnuit de activitate din sistemele informatice și nici nu ar fi comunicat eficient între ele.
Chicu a afirmat că instituțiile nu ar fi dispus de mecanisme eficiente pentru identificarea unor asemenea situații. El a mai susținut că unele platforme guvernamentale nu ar fi fost supuse auditurilor de securitate din 2024.
Parlamentarul a ridicat întrebări și despre arhitectura infrastructurii informaționale a statului. Potrivit afirmațiilor sale, aproximativ 200 de sisteme publice și guvernamentale ar fi conectate într-un singur punct. În opinia deputatului, o asemenea organizare ar putea crea vulnerabilități pentru întreaga infrastructură în cazul compromiterii uneia dintre platformele conectate.
Reprezentanții Partidului Nostru au insistat, la rândul lor, asupra constituirii unei comisii parlamentare de anchetă. Aceștia consideră că o asemenea structură ar trebui să stabilească eventualele ilegalități, responsabilitățile instituțiilor implicate și modificările necesare pentru prevenirea unor incidente similare.
Formațiunea a pus sub semnul întrebării intervalul dintre primele accesări neautorizate și momentul în care autoritățile au aflat despre incident. Potrivit reprezentanților partidului, primele accesări ar fi avut loc pe 19 octombrie, iar incidentul ar fi devenit cunoscut autorităților pe 24 octombrie.
„Cum a fost posibil ca, începând cu data de 19, când a fost prima accesare, și până la data de 24, să nu se aprindă acel sistem de alarmă al Agenției pentru Guvernare Electronică? Ei au aflat doar după ce au semnalizat cetățenii Republicii Moldova”, a declarat Elena Grițco, deputat al Partidului Nostru.
Deputații formațiunii susțin că eventuala comisie de anchetă ar putea propune inclusiv modificări legislative și reorganizarea celor trei instituții responsabile de securitatea sistemelor informaționale.
Amintim că, în perioada 19-23 octombrie, sistemele informaționale guvernamentale au fost vizate de atacuri cibernetice, în urma cărora au fost extrase neautorizat informații asociate cu aproximativ 750.000 de IDNP-uri. Autoritățile au precizat că această cifră nu reprezintă numărul conturilor EVO sau MPass compromise. Totuși, datele persoanelor pot fi afectate chiar dacă acestea nu utilizează aplicația EVO, întrucât informațiile provin din registrele de stat.
 Victoria Romaniuc
 Redacția ziar.md
Știri recomandate
O femeie din Soroca a murit după ce i s-a făcut rău în timp ce aștepta să depună cererea pentru compensații
Polaris începe zborurile de pe Aeroportul Chișinău. Compania va opera curse spre șapte destinații