Cum verifici dacă datele tale au fost accesate în urma atacului cibernetic. Explicațiile Agenției de Guvernare Electronică
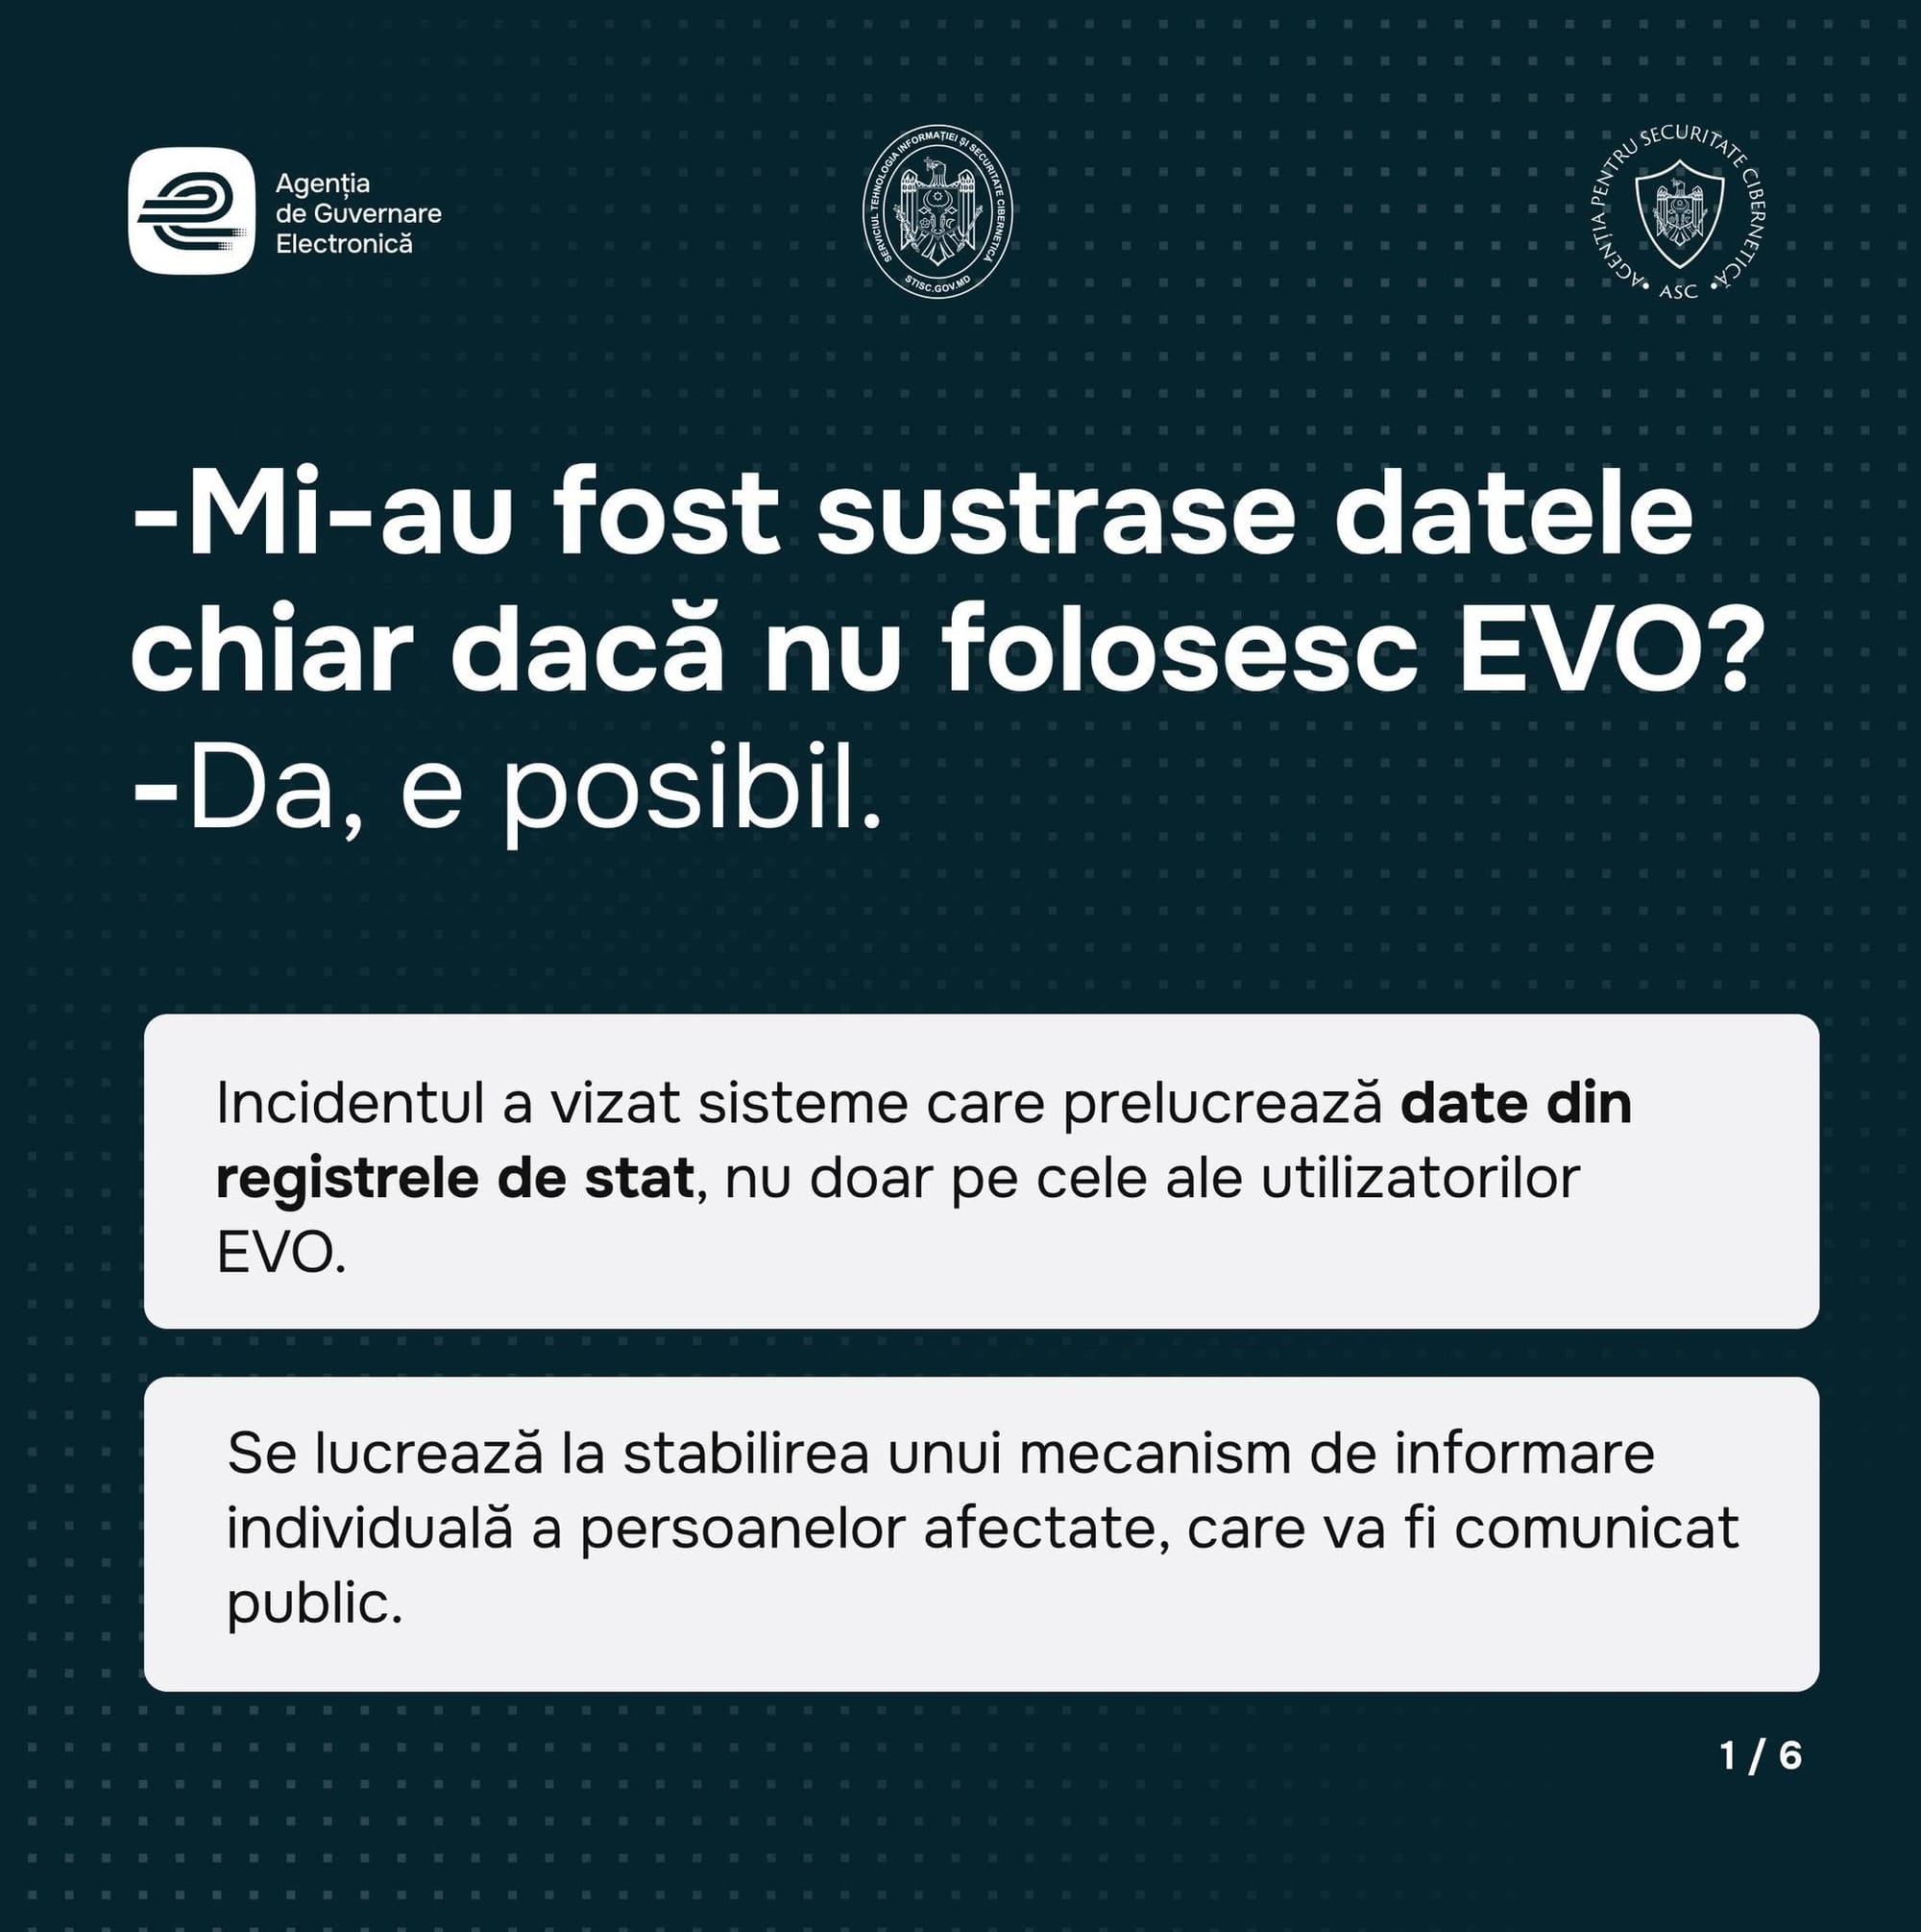
Datele personale ale cetățenilor ar fi putut fi extrase în urma atacurilor cibernetice recente chiar dacă aceștia nu folosesc aplicația EVO. Agenția de Guvernare Electronică (AGE) explică unde pot fi verificate accesările datelor, dacă este necesară schimbarea buletinului de identitate și ce măsuri trebuie luate pentru a evita eventualele fraude.
Într-o informare publicată după incidentele de securitate cibernetică, AGE precizează că informațiile extrase provin din registrele de stat, nu din aplicația EVO. Prin urmare, inclusiv persoanele care nu au instalat aplicația ar putea fi afectate. Autoritățile continuă să verifice datele extrase neautorizat și anunță că persoanele afectate vor primi informații suplimentare.
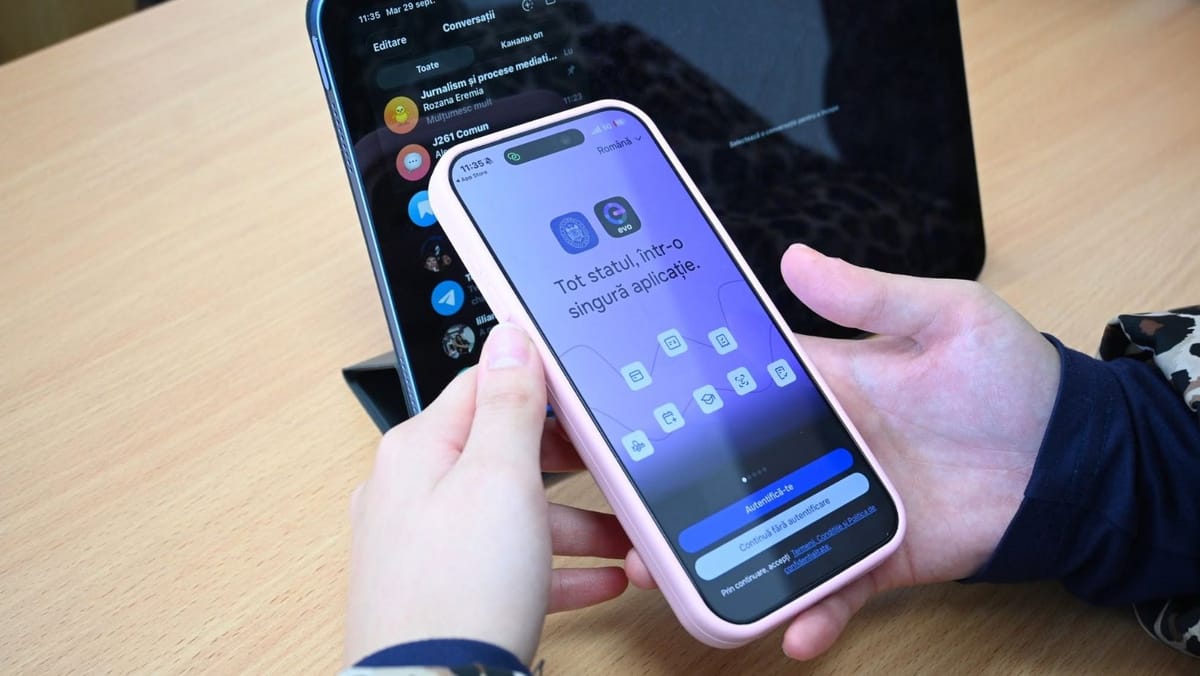
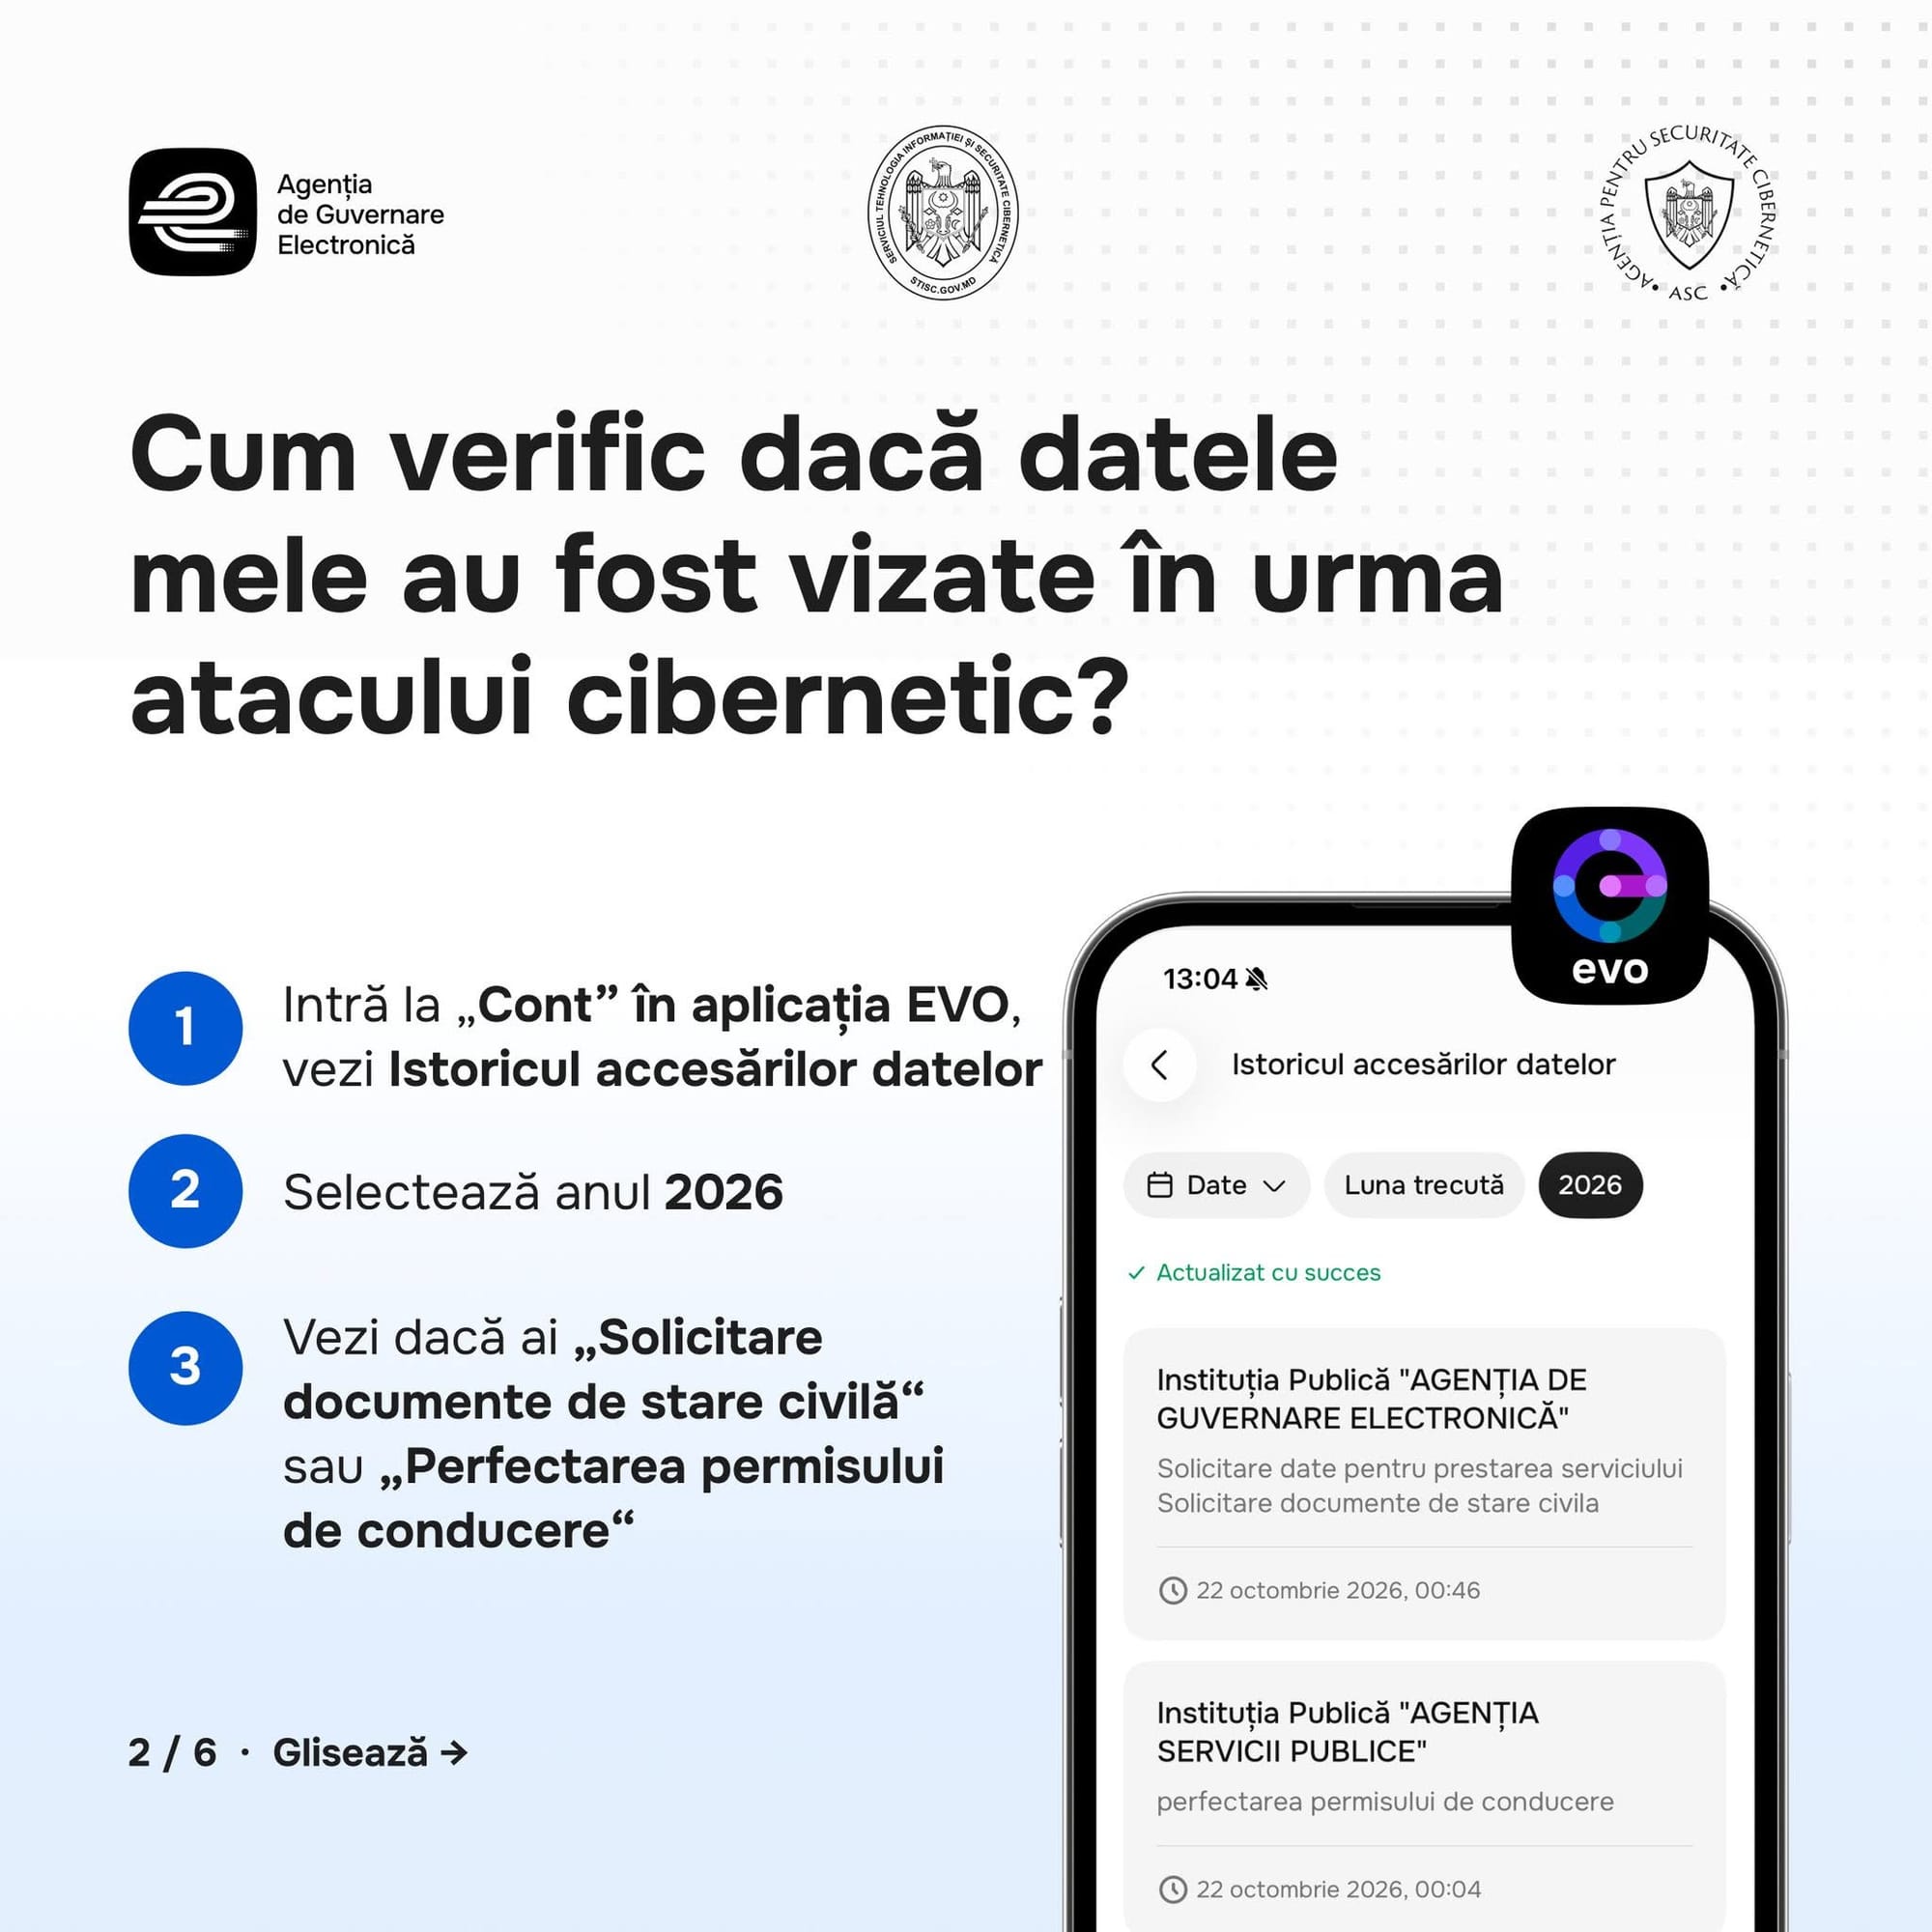
AGE le recomandă cetățenilor să consulte istoricul accesărilor datelor personale, disponibil în aplicația EVO. Pentru aceasta, trebuie urmați câțiva pași:
- Deschide aplicația EVO.
- Accesează secțiunea „Cont”.
- Selectează „Istoricul accesărilor datelor”.
- Alege anul 2026.
- Verifică dacă apar notificări de acces referitoare la solicitarea documentelor de stare civilă sau perfectarea permisului de conducere.
Acestea sunt categoriile de accesări asupra cărora AGE atrage atenția în contextul incidentului. Totuși, consultarea istoricului nu trebuie confundată cu o confirmare definitivă a faptului că datele unei persoane au fost sau nu extrase. Autoritățile continuă verificările pentru a identifica exact persoanele afectate și informațiile vizate în fiecare caz.
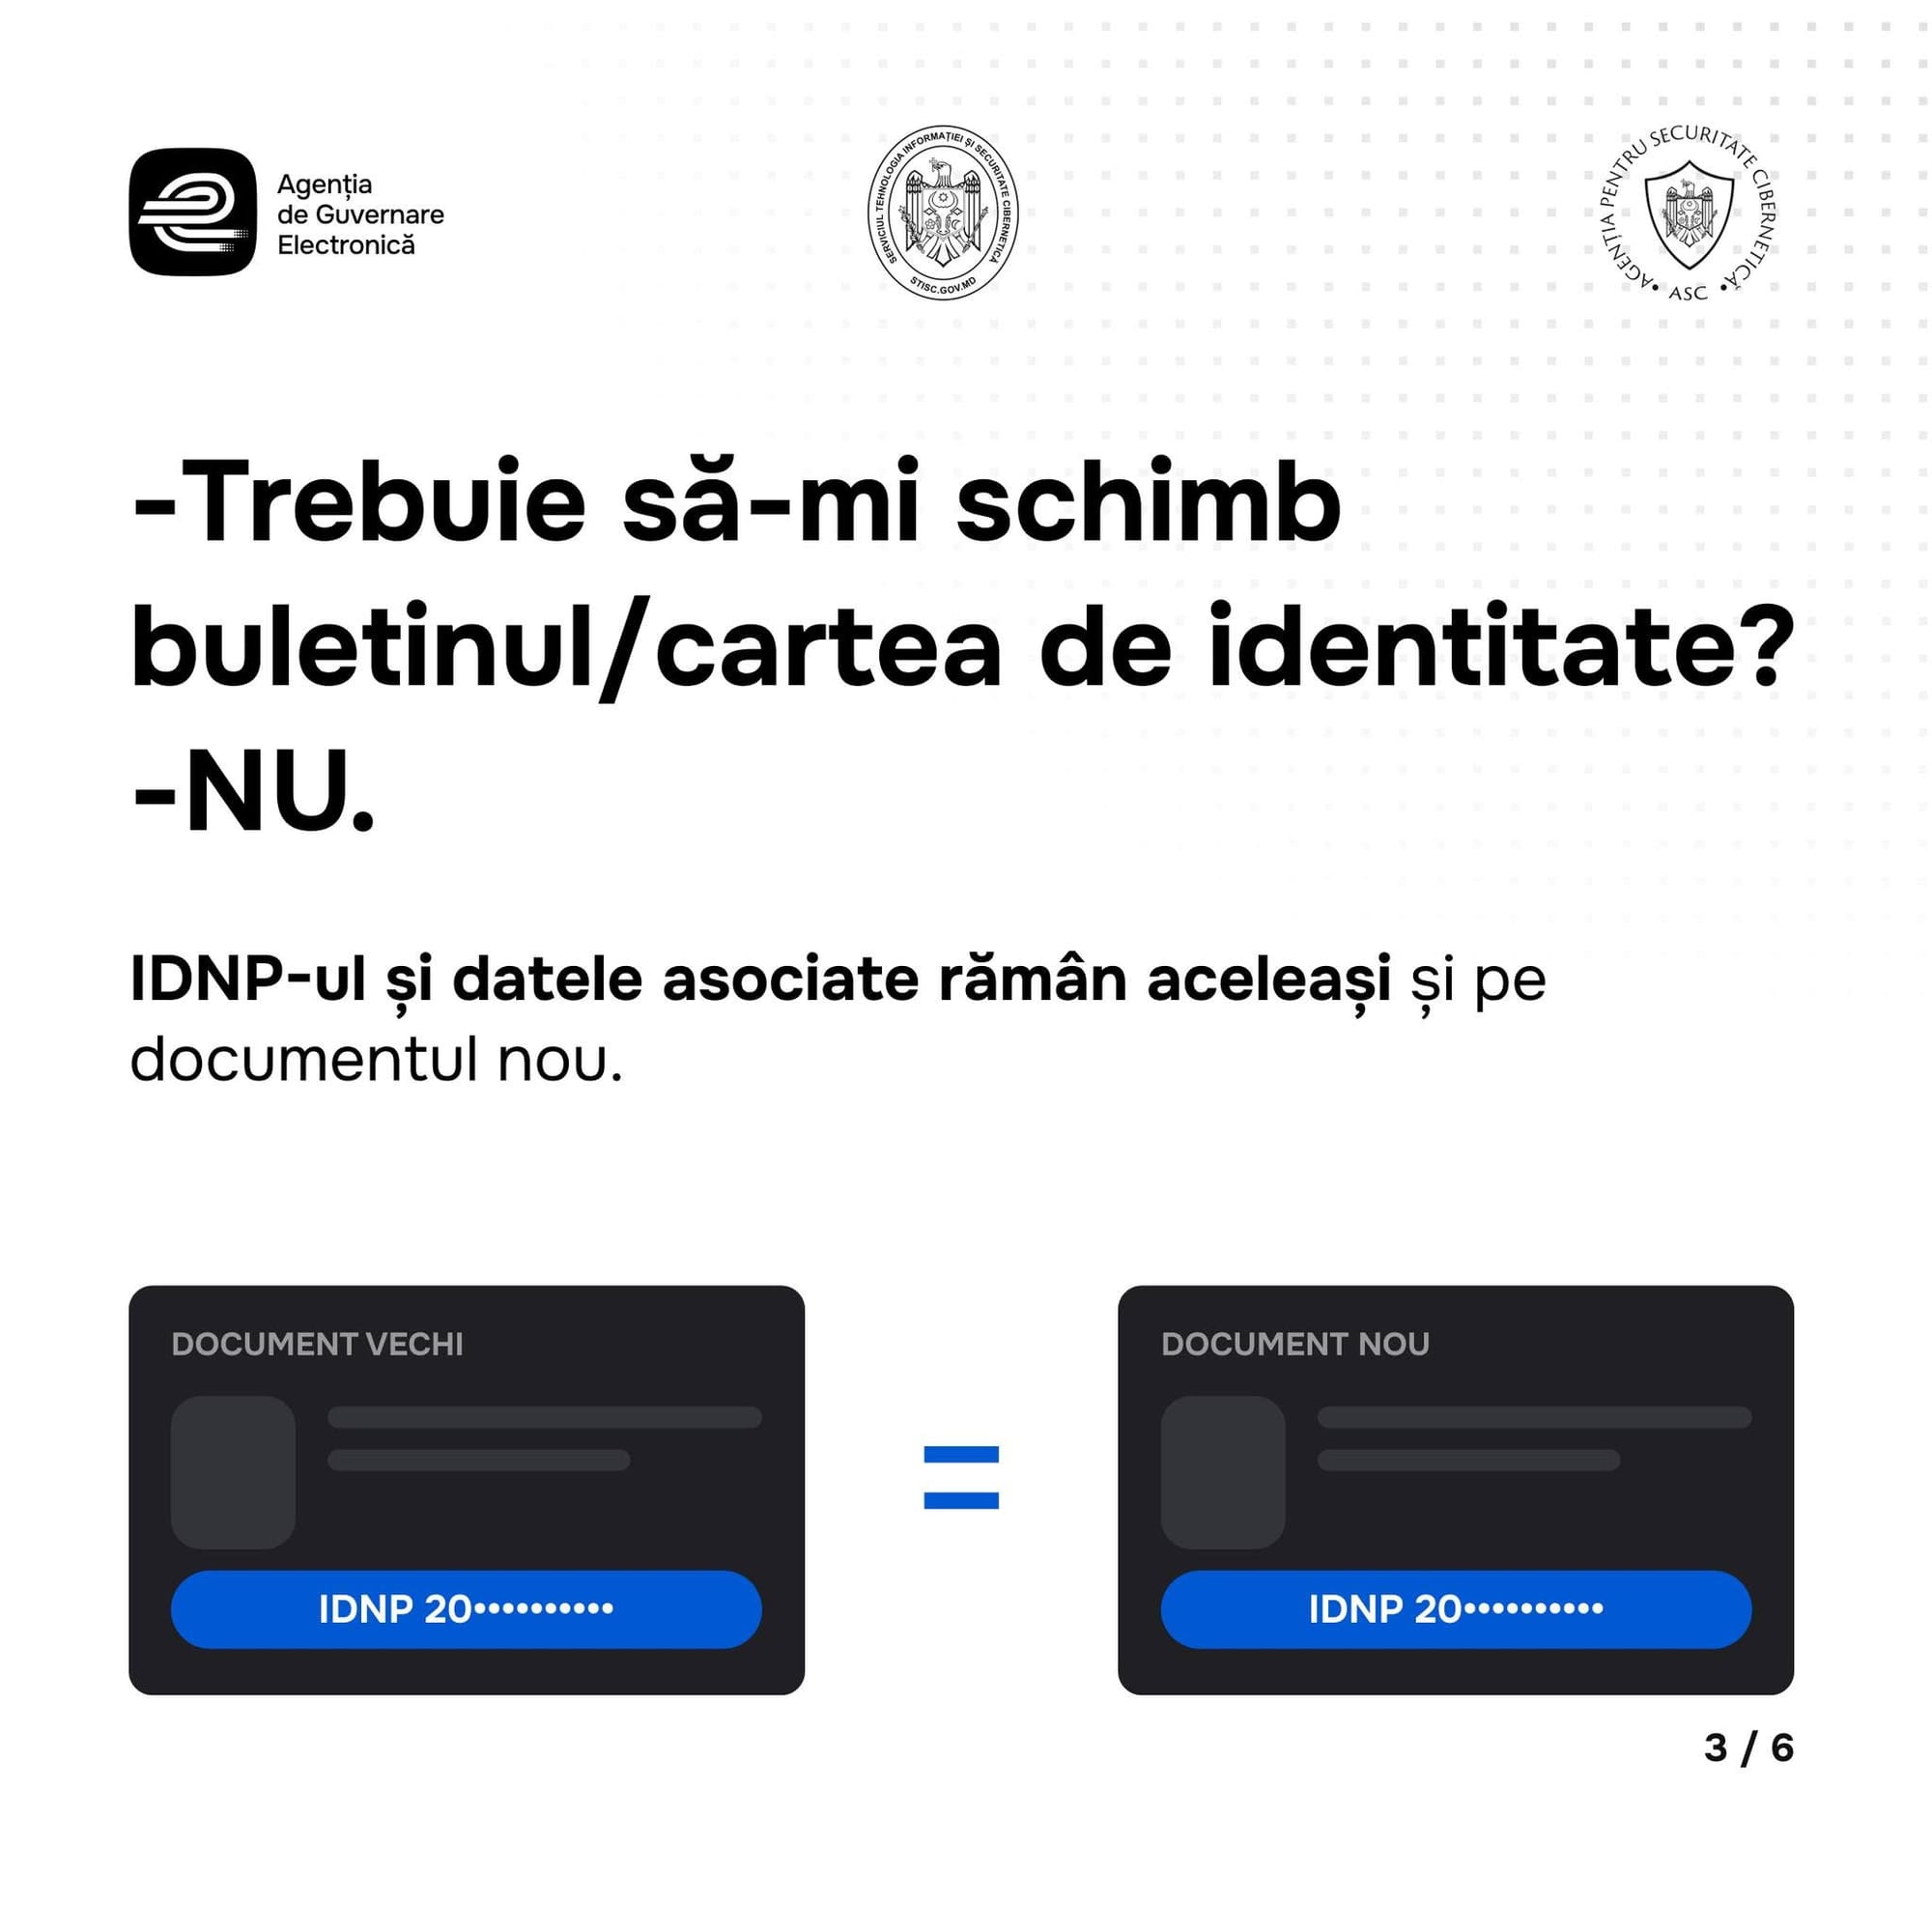
Trebuie schimbat buletinul de identitate?
AGE precizează că nu este necesară schimbarea actului de identitate în urma incidentului. Explicația este simplă: IDNP-ul și datele personale rămân aceleași chiar dacă persoana își perfectează un document nou. Prin urmare, înlocuirea buletinului nu ar elimina riscurile asociate informațiilor deja extrase.
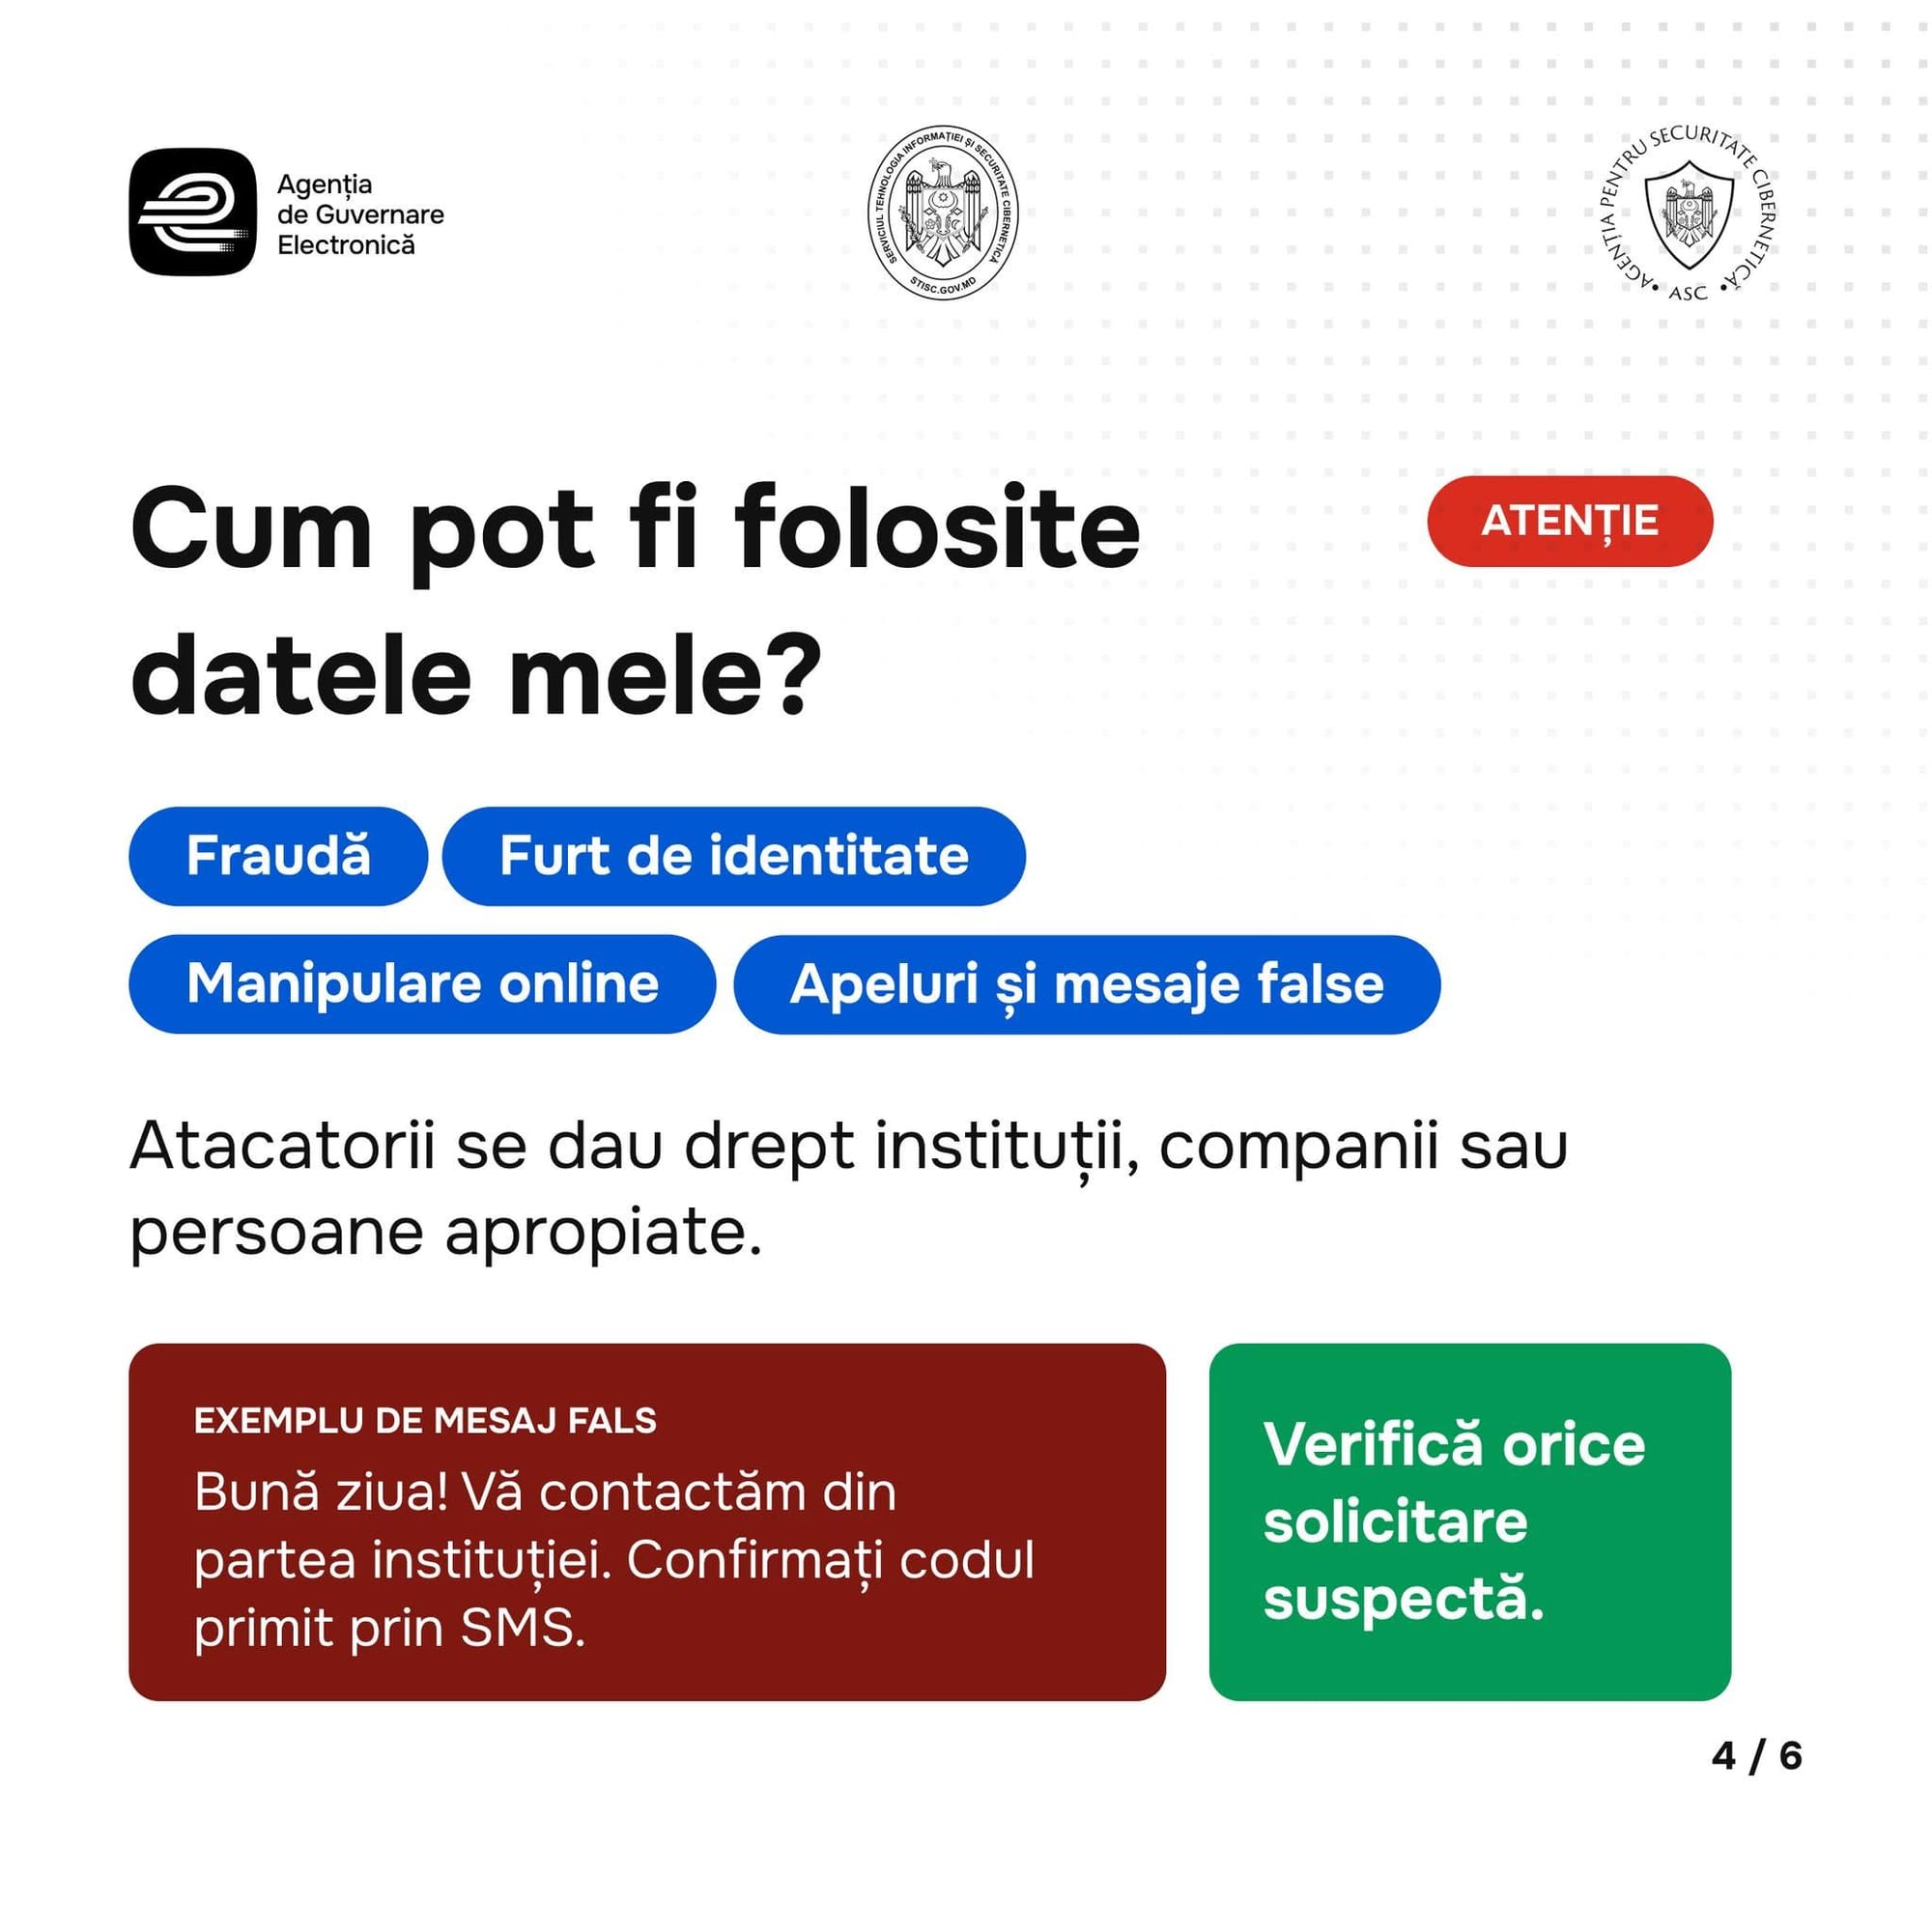
Unul dintre riscurile asociate extragerii datelor personale este folosirea acestora în tentative de înșelăciune. De exemplu, o persoană poate primi un apel sau un mesaj de la cineva care pretinde că reprezintă o bancă, o instituție publică sau o companie. Folosind informații personale reale, escrocii pot încerca să câștige încrederea victimei pentru a obține parole, coduri de autentificare sau date bancare.
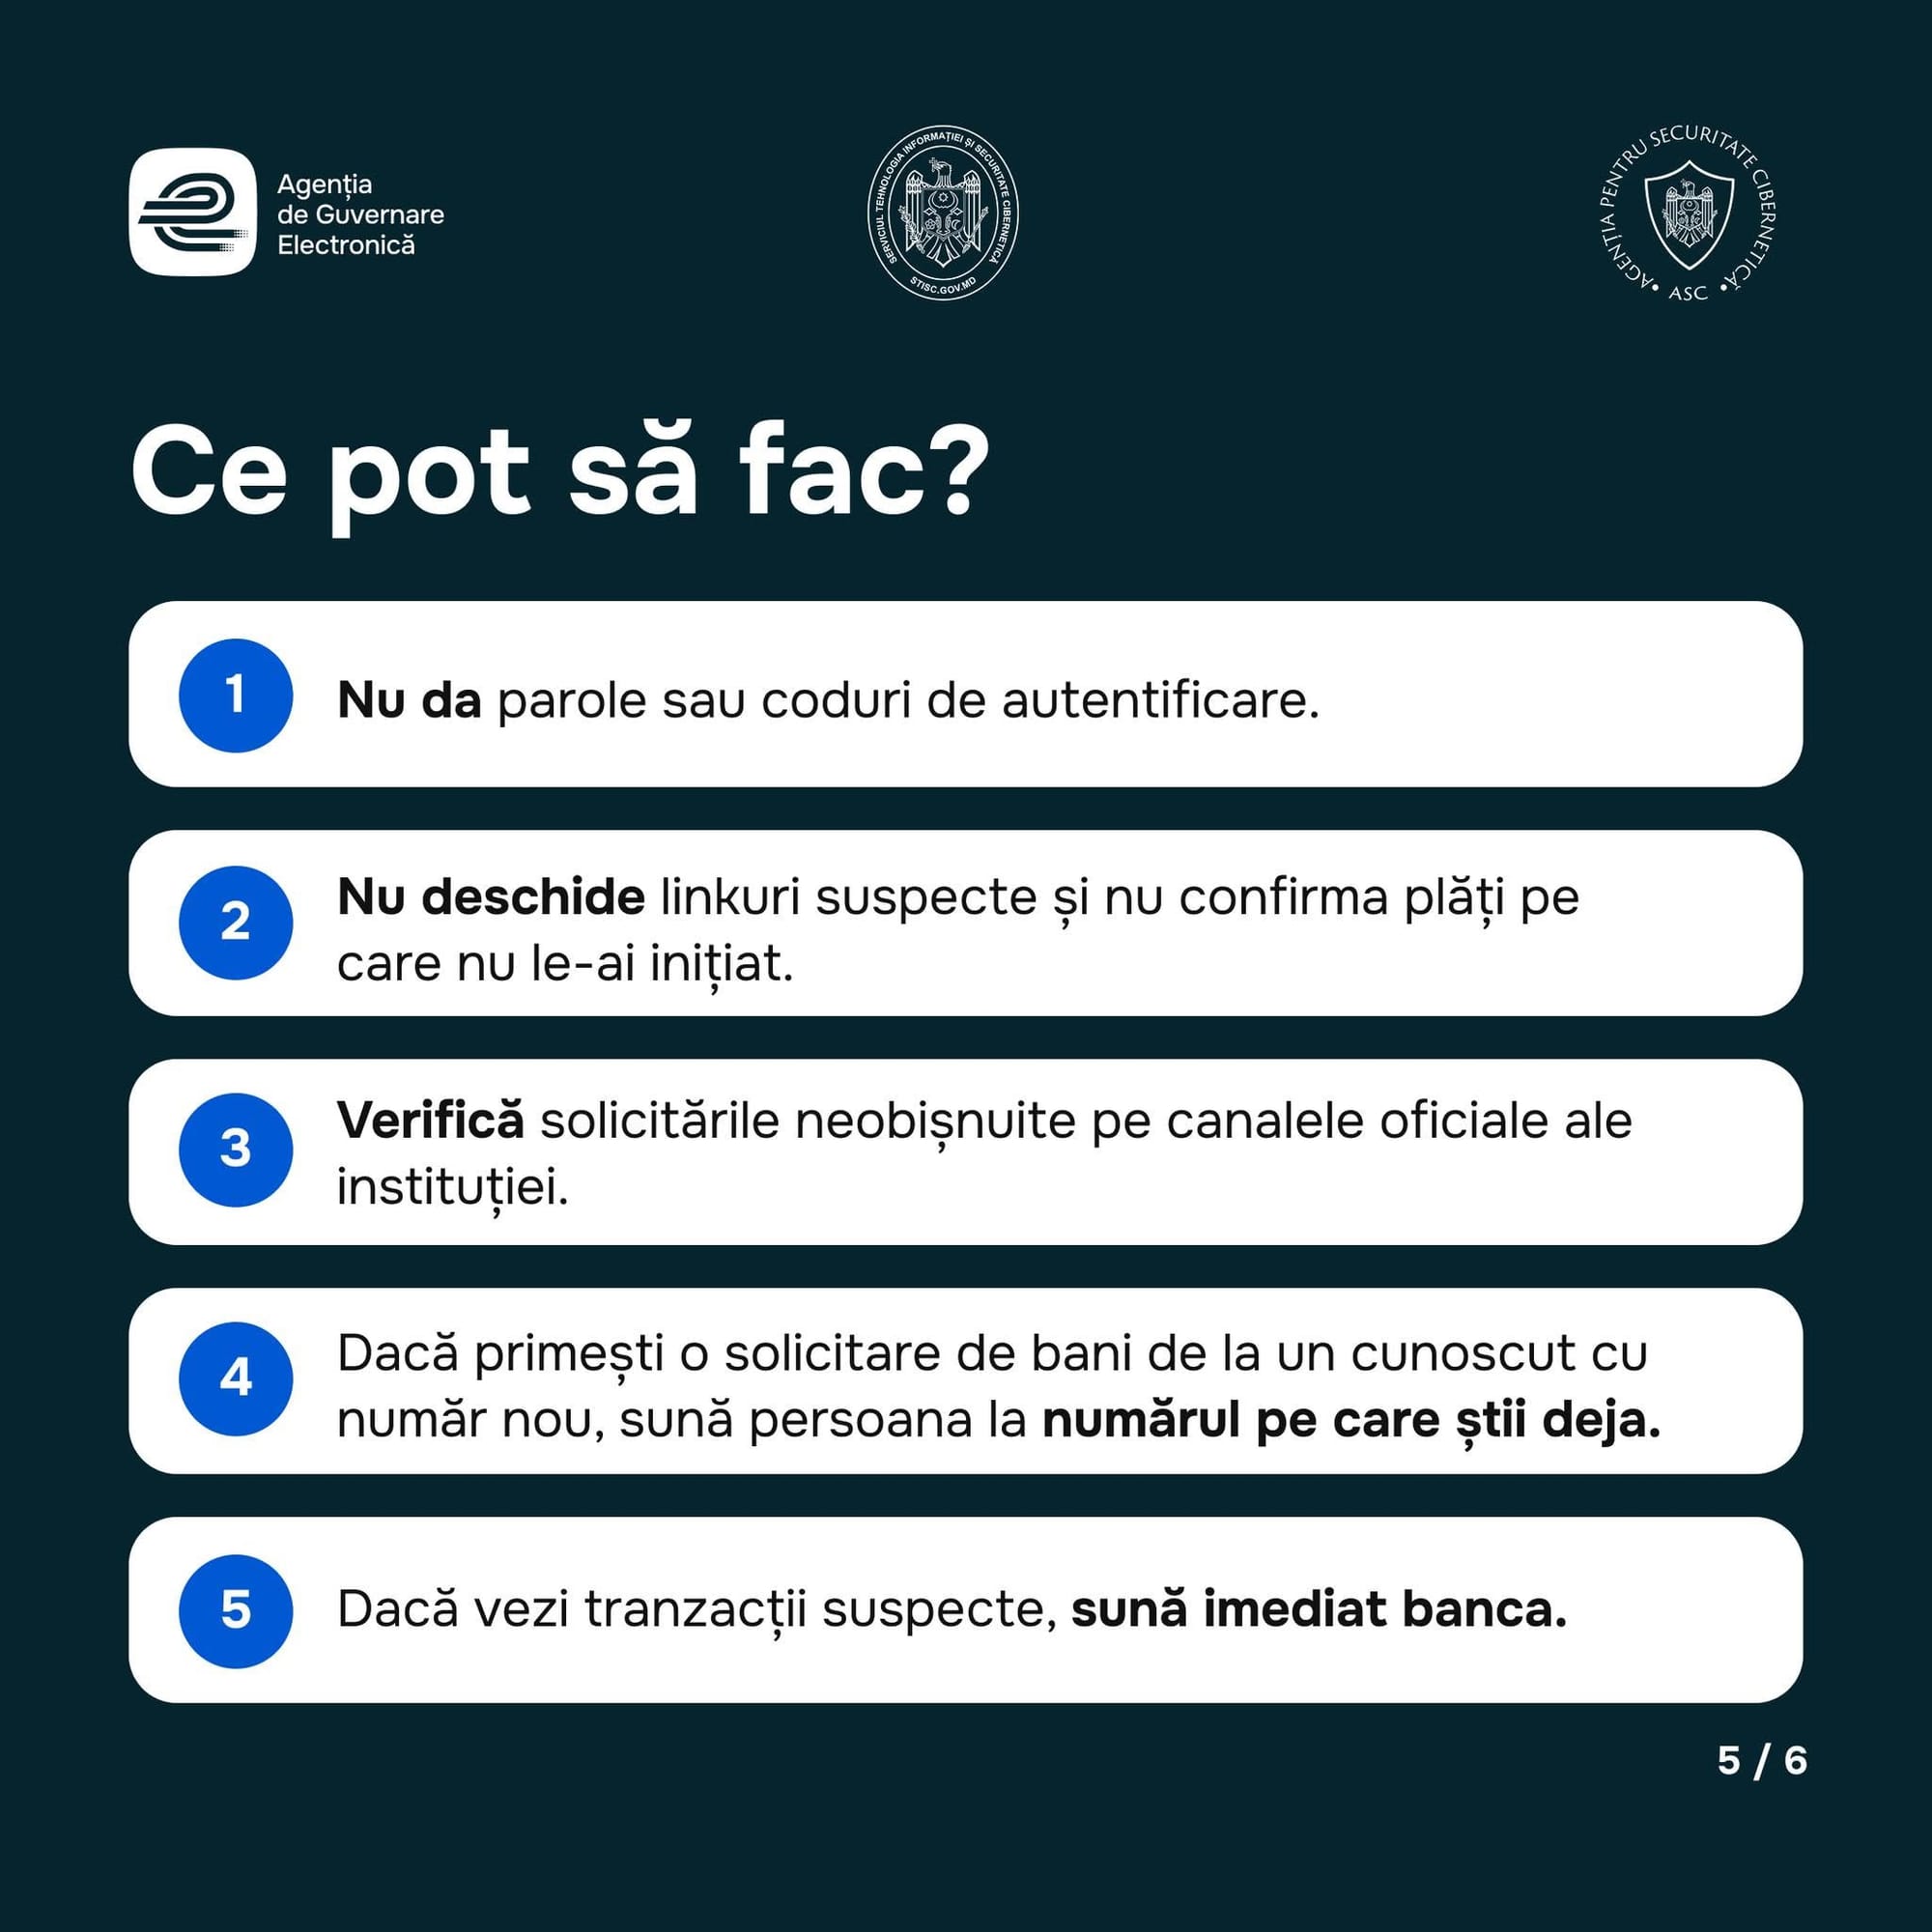
AGE recomandă cetățenilor să nu divulge nimănui numărul cardului bancar, parolele sau codurile primite prin SMS și să nu confirme plăți pe care nu le-au inițiat. Dacă observă solicitări suspecte în conturile lor, oamenii sunt îndemnați să contacteze imediat instituția sau persoana în numele căreia a fost făcută solicitarea, folosind date de contact verificate.
Sursa: Agenția de Guvernare Electronică
Unde pot fi solicitate informații oficiale
Persoanele care au întrebări despre incident sau despre accesarea datelor personale pot depune o petiție la Agenția de Guvernare Electronică. Solicitarea poate fi transmisă prin e-mail la office@egov.md, cu semnătură electronică, sau depusă pe hârtie, semnată de mână, la sediul instituției. AGE precizează că va continua să informeze publicul despre verificările desfășurate și măsurile de securitate adoptate.
Amintim că, în urma atacurilor cibernetice din perioada 19-23 octombrie, autoritățile au anunțat extragerea neautorizată a unor informații asociate cu aproximativ 750.000 de IDNP-uri. Această cifră nu reprezintă numărul conturilor EVO sau MPass compromise.
Pe 30 octombrie, AGE a comunicat că 61 de servicii publice digitale au fost restabilite, în timp ce alte 21 rămân temporar indisponibile. Autoritățile lucrează și la stabilirea unui mecanism prin care persoanele afectate să fie informate individual.
- Atac cibernetic asupra serviciilor publice online din R. Moldova. Atacatorii ar fi încercat să fure date personale
- Datele personale a sute de mii de moldoveni, în vizorul hackerilor. Ce informații ar fi putut fi furate
- Alte 11 servicii publice digitale au devenit disponibile după atacurile cibernetice
- Serghei Diaconu, despre atacul cibernetic: Riscurile pentru cetățeni sunt mici, dar cresc dacă divulgă informații
- Directoarea Agenției de Guvernare Electronică se retrage temporar, după atacurile cibernetice. Anunțul premierului
- După atacurile cibernetice, premierul cere schimbări la Agenția de Guvernare Electronică: „Trebuie să reconstruim încrederea”
Știri recomandate

Bunurile confiscate de la infractori vor putea fi folosite pentru proiecte sociale. Cum va funcționa mecanismul

Plătiți mult pentru căldură, dar în apartament este frig? Termoelectrica vrea să afle problemele consumatorilor