Atacurile cibernetice din R. Moldova ar putea avea legături cu state străine. Ce spune premierul despre datele furate
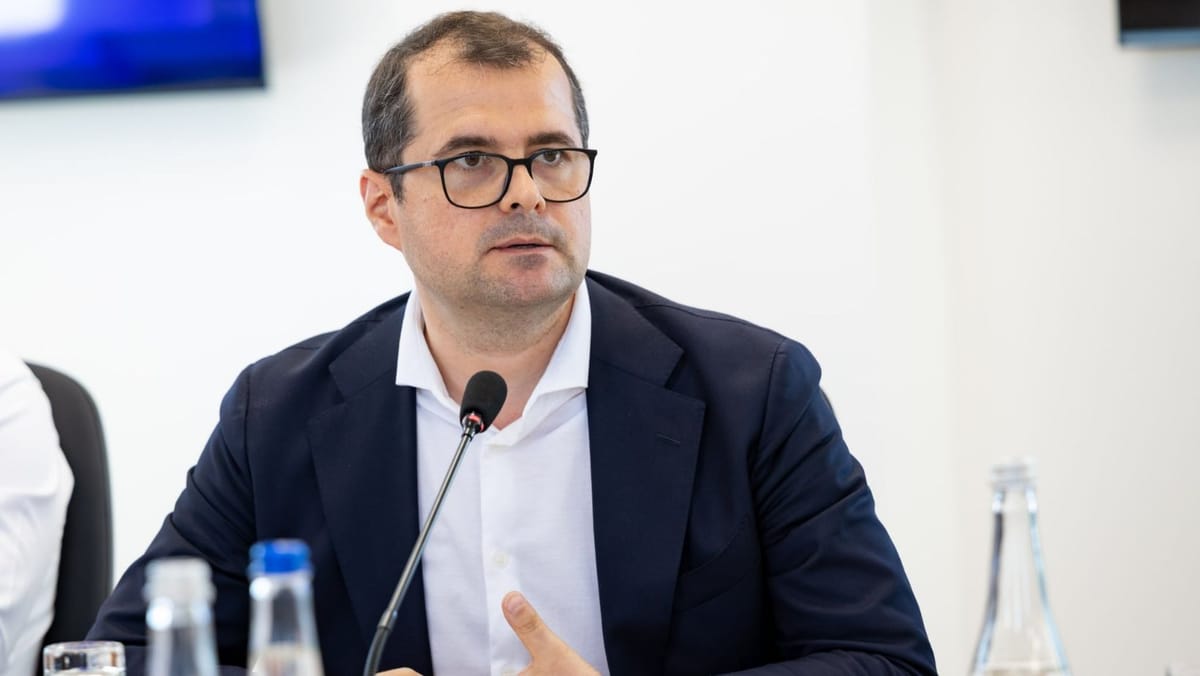
Republica Moldova este ținta unor atacuri cibernetice coordonate, care ar putea implica inclusiv actori statali străini. Declarația a fost făcută miercuri, 28 octombrie, de premierul Vasile Tofan, în contextul incidentelor recente asupra sistemelor digitale ale statului. Potrivit datelor preliminare, atacatorii au reușit să extragă informații personale asociate cu aproximativ 750.000 de IDNP-uri.
Șeful Guvernului susține că atacurile din ultimele zile nu reprezintă un incident izolat. Instituțiile responsabile de securitatea statului investighează inclusiv o posibilă implicare a unor actori statali străini. Premierul nu a indicat numele vreunei țări și nici nu a prezentat dovezi publice care să confirme cine se află în spatele atacurilor.
„Țara noastră este ținta unor atacuri cibernetice coordonate, de amploare. Nu vorbim doar despre un incident izolat. Avem indicii de o campanie mai largă, cu implicarea unor actori statali străini. Serviciile competente investighează inclusiv implicarea lor în incidentul recent. Sunt vizate nu doar datele cetățenilor, ci și infrastructura digitală a statului. Trebuie să tratăm securitatea cibernetică drept o chestiune de securitate națională”, a declarat Vasile Tofan.
Premierul a atras atenția că asemenea atacuri afectează și state cu resurse financiare și tehnologice mult mai mari decât cele ale Republicii Moldova. Pentru a ilustra amploarea fenomenului, acesta a invocat incidente din Danemarca, Franța și Coreea de Sud, precum și datele Agenției Uniunii Europene pentru Securitate Cibernetică (ENISA).
„Nu suntem singuri în fața acestor atacuri. Ne uităm doar la 6 octombrie, în Danemarca. Atacurile au dus la publicarea a circa 8,8 milioane de conturi ale persoanelor înregistrate, inclusiv ale unor persoane decedate sau emigrate. În Franța, în aprilie, a avut loc un incident similar la Agenția Națională pentru Acte de Identitate. Aproximativ 11,7 milioane de conturi au fost afectate. În Coreea de Sud, pe platforma națională Coupang, au fost compromise conturile a 33 de milioane de utilizatori. De ce spun acest lucru? Pentru că aceste atacuri sunt coordonate și se întâmplă inclusiv în țări cu bugete mult mai mari, cu resurse mult mai mari decât ale noastre, ceea ce accentuează încă o dată cât de vulnerabili suntem noi, cu resursele noastre mult mai limitate”, a afirmat premierul.
Vasile Tofan a făcut referire și la un raport ENISA, menționând circa 8.200 de incidente de securitate cibernetică, dintre care aproximativ 2.600 ar fi afectat sectorul public. Cifrele au fost prezentate de premier în cadrul declarației sale. Totodată, acesta a insistat asupra necesității de a comunica deschis despre asemenea incidente, inclusiv atunci când sunt descoperite deficiențe în sistemele guvernamentale.
„Acum, foarte transparent: chiar dacă nu putem controla toate incidentele, avem obligația să fim cât mai transparenți în privința lucrurilor care s-au întâmplat, a vulnerabilităților și a modului în care reacționăm ca stat la acestea”, a subliniat șeful Guvernului.
 Redacția ziar.md
Între 19 și 23 octombrie, atacatorii au încercat să obțină informații asociate cu aproximativ un milion de numere de identificare personală (IDNP). În cazul a circa 750.000 dintre acestea, verificările preliminare indică extragerea neautorizată a unor date.
„În perioada 19-23 octombrie au fost o serie de atacuri vizând circa un milion de IDNP-uri. Datele preliminare indică că în cazul a circa 750.000 de IDNP-uri au fost extrase date. Asta nu înseamnă că 750.000 de conturi MPass au fost sparte, asta înseamnă că în 750.000 de cazuri cel puțin un element de date: numele, prenumele, anul nașterii, cel puțin un astfel de element a fost extras. Atacatorii au exploatat vulnerabilități ale unor servicii digitale și au automatizat extragerea informațiilor”, a explicat Vasile Tofan.
Printre informațiile care ar fi putut fi accesate se numără datele de identificare, informații despre membrii familiei, asigurarea medicală, prestațiile sociale, pensii, permisele de conducere și vehiculele deținute. Premierul a precizat că datele cardurilor bancare nu au fost compromise în cadrul acestui atac, acestea nefiind păstrate pe serverele guvernamentale. Riscul principal este însă ca informațiile personale extrase să fie utilizate în tentative de fraudă. Escrocii ar putea contacta cetățenii prin telefon, SMS sau e-mail, folosind datele cunoscute despre ei pentru a-i convinge că reprezintă o instituție publică sau o bancă.
Premierul a anunțat că extragerea neautorizată a datelor a fost oprită pe 23 octombrie. Autoritățile au verificat 82 de servicii digitale și au deconectat preventiv 30 de servicii. Ulterior, pe 25 și 27 octombrie, au fost identificate noi tentative de atac, care au fost blocate. Majoritatea serviciilor afectate au fost remediate, iar sistemul de autentificare MPass a fost restabilit. Celelalte servicii urmează să fie repuse treptat în funcțiune, după finalizarea verificărilor.
Șeful Guvernului a recunoscut că unele sisteme informatice ale statului aveau vulnerabilități care au putut fi exploatate de atacatori. Inteligența artificială poate facilita identificarea unor erori de securitate greu de observat prin verificări obișnuite. Pentru prevenirea unor asemenea situații, autoritățile pregătesc mai multe măsuri, inclusiv îmbunătățirea colaborării dintre instituțiile responsabile de infrastructura digitală, finalizarea unui centru național de monitorizare a securității cibernetice și introducerea unor soluții suplimentare de protecție.
Premierul a anunțat că Guvernul va intensifica verificările automate ale sistemelor, inclusiv prin utilizarea inteligenței artificiale, și va solicita sprijinul unor experți din sectorul privat și al partenerilor externi, printre care Estonia. În paralel, instituțiile responsabile continuă investigațiile pentru a stabili amploarea completă a incidentului și identitatea celor implicați.
Amintim că primul atac asupra serviciilor publice online a fost anunțat pe 24 octombrie. Ulterior, mai multe servicii au rămas temporar indisponibile, iar autoritățile au blocat o nouă tentativă de atac. Pe 27 octombrie, alte 11 servicii publice digitale au fost restabilite, inclusiv cele pentru eliberarea cazierului, apostilarea documentelor și obținerea unor extrase din registrele de stat.
Cetățenii sunt îndemnați să nu ofere nimănui parole, coduri primite prin SMS sau informații bancare și să verifice direct la instituțiile vizate orice solicitare suspectă.
Știri recomandate
Benzina continuă să se ieftinească, iar motorina scade ușor. Prețurile pentru joi
Se schimbă codul pentru plata facturilor la gaze. Noile reguli intră în vigoare pe 1 noiembrie