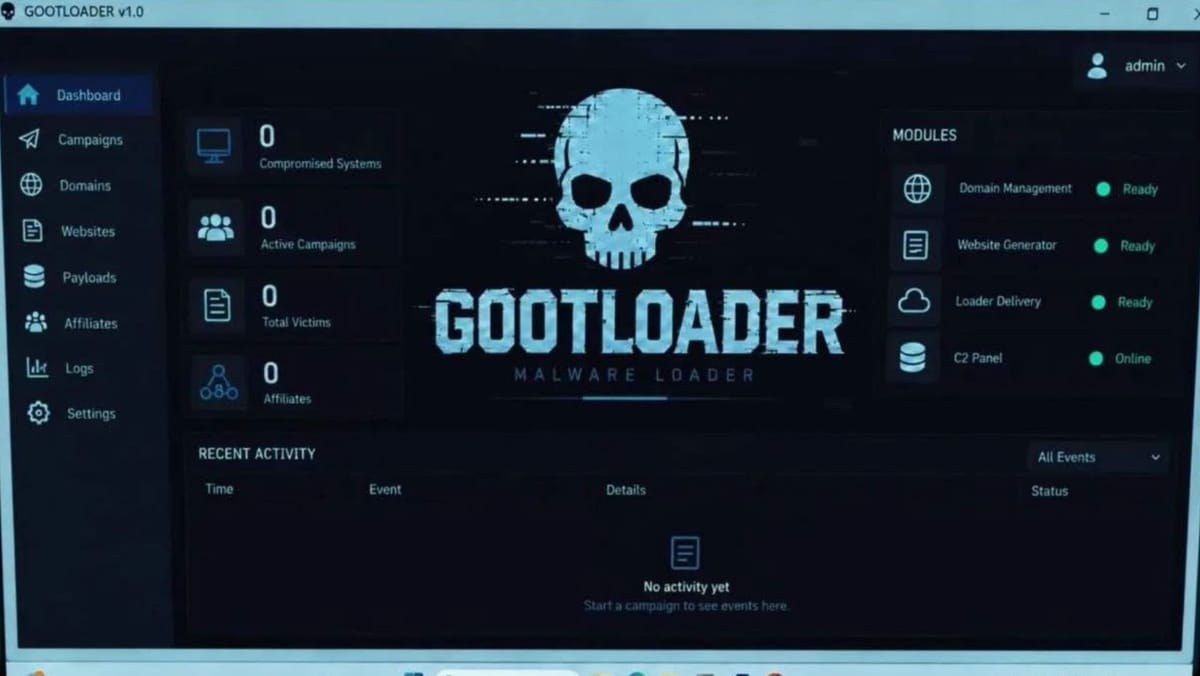
Șapte servere din R. Moldova, depistate într-o infrastructură criminală vizată de o operațiune EUROPOL
Șapte servere de pe teritoriul Republicii Moldova găzduiau componente ale unei infrastructuri criminale folosite pentru atacuri cibernetice și furt de date. Acestea au fost identificate în cadrul operațiunii internaționale „ENDGAME”, coordonată de EUROPOL, în urma căreia au fost descoperite și peste șase milioane de date de autentificare sustrase de la victime.
Potrivit informațiilor comunicate de autorități, ofițerii Centrului pentru combaterea crimelor cibernetice al Inspectoratului Național de Investigații au identificat cele șapte servere în cadrul investigațiilor desfășurate în Republica Moldova. Accesul la conținutul găzduit pe acestea a fost sistat, iar datele informatice au fost conservate pentru a putea fi utilizate ca probe și pentru continuarea cercetărilor.
La nivel internațional, intervențiile au vizat infrastructura care susținea trei rețele majore de programe malițioase: Gootloader, CastleRAT și StealC. Acestea îndeplineau roluri diferite, de la infiltrarea dispozitivelor și preluarea controlului asupra lor până la sustragerea parolelor și facilitarea atacurilor prin care victimele erau șantajate.
Bilanțul general anunțat al operațiunii indică sechestrarea și neutralizarea a 235 de servere și 257 de domenii. Acțiunile au afectat infrastructura prin care grupările infracționale furnizau servicii pentru comiterea infracțiunilor cibernetice, inclusiv atacuri ransomware și furturi de date.
Una dintre rețelele vizate, Gootloader, era utilizată pentru infiltrarea sistemelor informatice prin documente juridice false, distribuite pe site-uri compromise, în special pe platforme WordPress. După infectarea dispozitivului, programul putea permite instalarea altor aplicații malițioase, inclusiv ransomware, folosite pentru extorcarea victimelor. În cazul acestei rețele, autoritățile anunță neutralizarea a 14 servere și 218 domenii, precum și remedierea a 681 de site-uri infectate.
O altă țintă a fost CastleRAT, un troian de acces la distanță identificat în 2025. Acesta le permitea atacatorilor să controleze dispozitivele compromise, să acceseze neautorizat informații și să execute comenzi, inclusiv în sistemele informatice ale companiilor. Acțiunile împotriva acestei infrastructuri au dus la sechestrarea a 120 de servere și 39 de domenii.
În cazul StealC, program conceput pentru furtul informațiilor sensibile, au fost neutralizate 102 servere. Acțiunile continuă intervențiile începute în iunie 2026. Programul putea extrage parole, date de autentificare și identități digitale de pe dispozitivele infectate, informațiile fiind ulterior susceptibile de a fi vândute sau folosite în fraude informatice.
În infrastructura sechestrată au fost descoperite peste șase milioane de date de autentificare, constând în nume de utilizator și parole sustrase de la victime. Cifra se referă la date de acces și nu indică neapărat un număr egal de persoane afectate.
Informațiile despre conturile compromise prin CastleRAT urmează să fie integrate în platformele internaționale de alertare și verificare Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Shadowserver și NL-NCSC. Persoanele afectate vor putea astfel să verifice dacă datele lor au fost expuse.
Operațiunea „ENDGAME” a reunit peste 30 de parteneri din sectorul public și privat, cu sprijinul Centrului European de Combatere a Criminalității Informatice din cadrul EUROPOL. Acțiunea urmărește destructurarea infrastructurilor care permit desfășurarea atacurilor ransomware și a altor forme de criminalitate cibernetică.
Știri recomandate
Străinii din R. Moldova au la dispoziție o nouă platformă digitală cu informații despre drepturile și serviciile disponibile
Peste 1.800 de accidente rutiere, înregistrate în R. Moldova în zece luni. Aproape 140 de persoane au murit