Atenție la e-mailurile cu „ordine de plată”. O nouă campanie de fraudă online încearcă să infecteze dispozitivele
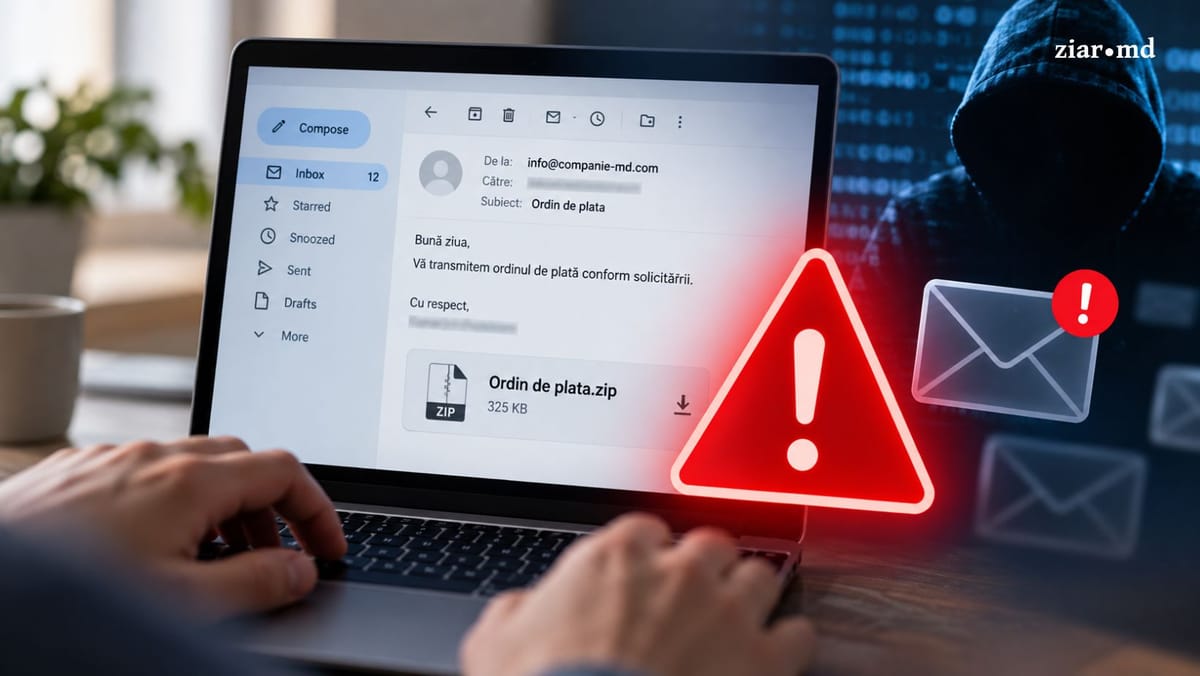
Agenția pentru Securitate Cibernetică (ASC) avertizează asupra unei campanii active de mesaje frauduloase, trimise unor persoane și organizații din R. Moldova. Atacatorii încearcă să-i convingă pe destinatari să deschidă fișiere care par să conțină ordine de plată, dar care pot infecta dispozitivul și le pot oferi acces la date.
Mesajele pot avea atașate arhive de tip .zip, cu denumiri precum „Ordin de plată”, „ordin de plata.zip” sau alte variante asemănătoare. În realitate, în interiorul arhivei se pot afla fișiere malițioase. Odată deschise, acestea pot compromite calculatorul și pot permite accesul neautorizat la informațiile stocate pe dispozitiv.
Agenția explică faptul că este vorba despre o campanie de tip spear phishing, o formă de fraudă online mai bine țintită decât mesajele false trimise la întâmplare. Atacatorii aleg anumite persoane sau organizații și încearcă să facă mesajul cât mai credibil, folosind informații sau situații familiare destinatarului. Scopul este ca persoana să creadă că mesajul este legitim și să deschidă un atașament, să acceseze un link sau să ofere informații confidențiale.
În actuala campanie, folosirea unor denumiri precum „Ordin de plată” poate crea impresia că documentul primit are legătură cu o tranzacție sau cu activitatea profesională a destinatarului.
Ce trebuie să faceți dacă primiți un astfel de mesaj
ASC recomandă ca atașamentele suspecte să nu fie deschise sau dezarhivate. Utilizatorii sunt îndemnați să nu acceseze linkurile din asemenea mesaje și să nu răspundă expeditorului. Este importantă și verificarea adresei reale de e-mail a persoanei sau instituției care pare să fi trimis mesajul, nu doar a numelui afișat.
În cazul organizațiilor, mesajele suspecte trebuie raportate imediat departamentului IT sau persoanelor responsabile de securitatea cibernetică.
Dacă atașamentul a fost deja deschis sau a fost accesat un link suspect, incidentul trebuie raportat imediat persoanei sau departamentului responsabil de securitatea sistemelor informatice. ASC recomandă, de asemenea, schimbarea tuturor parolelor folosite pe dispozitivul respectiv, inclusiv a parolei contului de e-mail.
Știri recomandate
Sondaj: Majoritatea cetățenilor nu cred că Republica Moldova ar face față unei agresiuni externe
Manuale, lecții și materiale pentru examene, într-un singur loc. A fost lansată platforma EduResurse